

Σχετικά Άρθρα
Το μεγάλο φιάσκο της Revolut... Πώς ένα πλαστό email «ξεκλείδωσε» τα δεδομένα 680 πελατών - Επικίνδυνες οι fintech
«Γυμνοί» οι χρήστες της Revolut – Έχασαν IBAN, email και τηλέφωνα… οικειοθελώς – Καταρρέει το αφήγημα των νεοτραπεζών
Η Revolut «έσκασε»: Διέρρευσαν δεδομένα χιλιάδων πελατών, εκλάπησαν IBAN και φωτογραφίες - «Όμηρος» εκβιαστών η τράπεζα
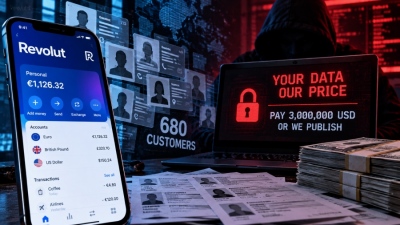
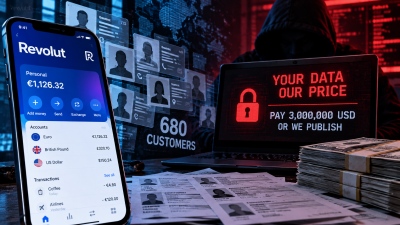
Φοβερά πράγματα συμβαίνουν στη Revolut, καθώς σαν βόμβα έσκασε η είδηση ότι παρέδωσε… οικειοθελώς σε hackers τα προσωπικά δεδομένα εκατοντάδων πελατών. Μάλιστα, σύμφωνα με τις πληροφορίες, οι hackers φέρονται να ζητούν λύτρα 3 εκατ. δολ. για να μην πουλήσεις τα στοιχεία σε άλλες εγκληματικές ομάδες.
Στο στόχαστρο φέρονται να βρίσκονται τουλάχιστον 680 λογαριασμοί, με τα δεδομένα που εμφανίζουν οι δράστες να περιλαμβάνουν, μεταξύ άλλων, διαβατήρια, άδειες οδήγησης, φωτογραφίες ταυτοποίησης που χρησιμοποιούνται στη διαδικασία «Know Your Customer» (KYC) και ιστορικά συναλλαγών. Πρόκειται δηλαδή για ένα ιδιαίτερα ευαίσθητο πακέτο πληροφοριών, το οποίο θα μπορούσε να αποδειχθεί εξαιρετικά πολύτιμο στη μαύρη αγορά του κυβερνοεγκλήματος.
Τελεσίγραφο 24 ωρών
Οι hackers, που αυτοαποκαλούνται «iamnotavillain», φέρονται μάλιστα να έδωσαν τελεσίγραφο 24 ωρών ζητώντας 3 εκατ. δολάρια σε Monero, το κρυπτονόμισμα που προτιμούν εγκληματικές ομάδες επειδή οι συναλλαγές του είναι δυσκολότερο να εντοπιστούν. Οι hackers δημοσίευσαν το τελεσίγραφό της στην ιστοσελίδα τους αργά το βράδυ της Τετάρτης (16/9/2026), δίπλα σε ένα ψηφιακό ρολόι αντίστροφης μέτρησης.
Η δημόσια απαίτηση είναι ασυνήθιστη, καθώς οι hackers συνήθως προτιμούν να ζητούν λύτρα ιδιωτικά και καταφεύγουν στη δημοσιοποίηση μόνο όταν ο στόχος αρνηθεί να πληρώσει ή να συνεργαστεί. Συνήθως, σε αυτές τις περιπτώσεις, δημοσιεύουν στοιχεία της επίθεσης σε ιστοσελίδα διαρροής δεδομένων στο dark web.
Στο διαδικτυακό μήνυμα καλούσαν τη Revolut να καταβάλει «6.000 XMR / 3.000.000 δολάρια... διαφορετικά όλα τα δεδομένα θα πουληθούν και το αίμα θα είναι στα χέρια σας». Το XMR είναι το κρυπτονόμισμα Monero, το οποίο είναι δημοφιλές μεταξύ των χάκερ, καθώς οι συναλλαγές του είναι δύσκολο να εντοπιστούν.
Η ομάδα δήλωσε στους Financial Times ότι χρησιμοποιεί για πρώτη φορά την ιστοσελίδα αυτή προκειμένου να διατυπώσει τις απαιτήσεις της και ότι μέχρι στιγμής δεν έχουν υπάρξει διαπραγματεύσεις με τη Revolut. Επισημαίνεται ότι οι Financial Times επικοινώνησαν με τους hackers μέσω Telegram, αφού εκείνοι δημιούργησαν για πρώτη φορά την ιστοσελίδα αργά τη Δευτέρα (14/9/2026), δημοσιεύοντας λογοκριμένα στιγμιότυπα οθόνης από ορισμένες από τις πληροφορίες που φέρεται να απέκτησαν από την τράπεζα.
Λίγο μετά τη δημοσιοποίηση της απαίτησης για λύτρα, οι hackers έστειλαν στους Financial Times ένα βίντεο διάρκειας 60 δευτερολέπτων από την οθόνη, στο οποίο εμφανίζεται ένας άγνωστος χρήστης να περιηγείται σε έναν όγκο εγγράφων που υποτίθεται ότι ανήκουν στη Revolut. Τα έγγραφα που εμφανίζονται στο βίντεο φαίνεται να περιλαμβάνουν άδειες οδήγησης πελατών της Revolut, διαβατήρια, φωτογραφίες ταυτοποίησης που χρησιμοποιούνται στη διαδικασία «Know Your Customer» για την επαλήθευση της ταυτότητας, καθώς και ιστορικά συναλλαγών.
Η παραβίαση δεδομένων εκτιμάται ότι έχει επηρεάσει τουλάχιστον 680 λογαριασμούς πελατών.
Πως ξεγυμνώθηκε η Revolut
Οι hackers απέκτησαν τα αρχεία παραβιάζοντας ένα σύστημα ηλεκτρονικού ταχυδρομείου της ιταλικής κυβέρνησης, το οποίο χρησιμοποίησαν για να παρουσιαστούν ως αρχές επιβολής του νόμου και να ζητούν πληροφορίες για συγκεκριμένους λογαριασμούς πελατών της Revolut επί σειρά μηνών. Η ομάδα δήλωσε ότι επέλεξε τους στόχους της χρησιμοποιώντας ανάλυση blockchain, προκειμένου να εντοπίσει λογαριασμούς Revolut με σημαντικές ποσότητες κρυπτονομισμάτων.
Ωστόσο, η Revolut δήλωσε το βράδυ της Τετάρτης (16/9/2026): «Η Revolut δεν έχει λάβει καμία απευθείας επικοινωνία ή απαίτηση από τα συγκεκριμένα άτομα ή την ομάδα που προβαίνει σε αυτούς τους ισχυρισμούς».
Ανησυχία τους πελάτες
Αρκετοί πελάτες της Revolut που ενδέχεται να έχουν επηρεαστεί έχουν εκφράσει την ανησυχία τους ότι τα προσωπικά τους δεδομένα έχουν παραβιαστεί.
Η Revolut είχε δηλώσει προηγουμένως ότι παρέχει στους πελάτες που επηρεάζονται «άμεση υποστήριξη» και ότι «συνεργάζεται στενά με τις αρμόδιες αρχές επιβολής του νόμου και τις ρυθμιστικές αρχές».
Το πραγματικό πρόβλημα
Αυτό το περιστατικό δεν επρόκειτο για μεμονωμένο ατύχημα στον χώρο εργασίας. Είναι η λογική συνέπεια ενός συστήματος που αναγκάζει τις εταιρείες να αποθηκεύουν ολοένα και πιο ευαίσθητα προσωπικά δεδομένα των πελατών τους για ολοένα και μεγαλύτερα χρονικά διαστήματα.
Οι κανονισμοί «Γνωρίστε τον Πελάτη σας» (KYC) και «Παρανομής Χρήματος» (AML) απαιτούν ακριβώς αυτό.
Η δήλωση απορρήτου της Revolut στο Ηνωμένο Βασίλειο το καθιστά σαφές: Τα προσωπικά δεδομένα των Βρετανών πελατών διατηρούνται γενικά για έως και επτά χρόνια μετά το τέλος της επιχειρηματικής σχέσης - μερικές φορές περισσότερο, «για νομικούς λόγους».
Το κλείσιμο ενός λογαριασμού δεν σημαίνει ότι τα έγγραφα ταυτότητας και οι selfies κάποιου αφαιρούνται από τα αρχεία.
Ακριβώς αυτή η συλλογή δεδομένων καθιστά τις παραβιάσεις δεδομένων τόσο επικίνδυνες.
Μόλις δημοσιοποιηθούν, οι πληροφορίες μπορούν να χρησιμοποιηθούν για κλοπή ταυτότητας, στοχευμένη απάτη και δημιουργία προφίλ – ακόμη και αν δεν έχουν κλαπεί χρήματα εξαρχής. Το αντίγραφο του παλιού διαβατηρίου ή η φωτογραφία επαλήθευσης δεν εξαφανίζονται απλώς…
www.bankingnews.gr
Σχόλια αναγνωστών